Cara Mengamankan AI Agent Permissions agar Agent Tidak Bisa Menjalankan Aksi di Luar Tugas
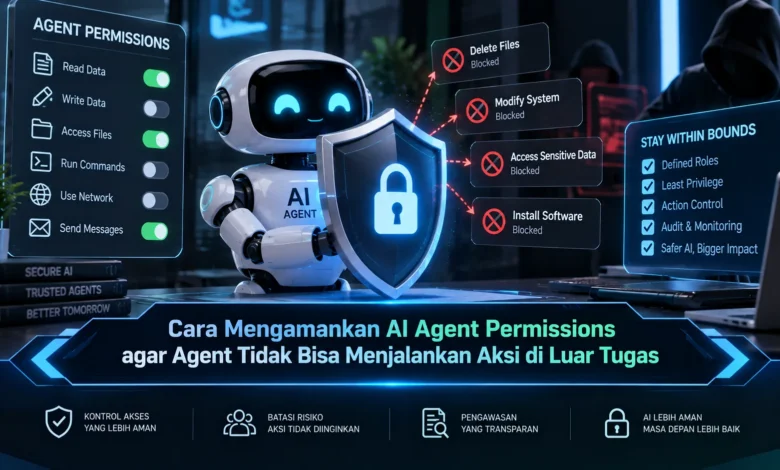
AI agent kini semakin mampu menjalankan berbagai tugas secara mandiri, mulai dari membaca data, mengakses aplikasi, memanggil tool, hingga melakukan tindakan tertentu berdasarkan instruksi. Kemampuan ini membuat TEKNOLOGI berbasis AI semakin efisien, tetapi juga menghadirkan risiko ketika permission diberikan terlalu luas. Agar agent tidak dapat menjalankan aksi di luar tugasnya, pengelolaan hak akses perlu dibuat ketat, kontekstual, dan selalu mengikuti prinsip keamanan sejak tahap perancangan.
Berikan Hak Akses Hanya untuk Fungsi yang Dibutuhkan
Tahap awal dalam mengontrol AI agent adalah menentukan permission secara spesifik sesuai tanggung jawabnya. Agent pembaca cukup memiliki akses read tanpa permission write atau delete. Pembatasan seperti ini membantu memperkecil risiko kesalahan ketika AI menjalankan instruksi.
Permission juga sebaiknya dibatasi pada resource tertentu bukan seluruh sistem. Apabila AI hanya bekerja dengan satu database maka hak terhadap database lain sebaiknya tetap ditutup. Pada implementasi TEKNOLOGI berbasis AI, kontrol permission yang spesifik membantu membuat sistem lebih aman.


Permission Minimum Membuat Agent Lebih Terkendali
Least privilege memastikan AI memperoleh permission secukupnya tanpa akses berlebihan. Apabila agent cukup menjalankan fungsi pencarian maka hak administrasi sebaiknya tidak tersedia. Cara tersebut membuat dampak dari kesalahan instruksi dapat dibatasi.
Least privilege sebaiknya diterapkan pada setiap lapisan akses. API yang boleh dipanggil sebaiknya ditentukan. Dengan demikian, agent tidak dapat memperluas kemampuannya hanya karena suatu tool tersedia. Kontrol tersebut menjadi bagian utama dalam tata kelola TEKNOLOGI agentic.
Gunakan Allowlist agar Agent Hanya Mengakses Tool yang Diizinkan
Kontrol terhadap fungsi eksternal sangat penting ketika AI dapat menjalankan tindakan. AI dapat memiliki akses menuju penyimpanan, sistem komunikasi, database, serta berbagai aplikasi. Apabila semua fungsi diberikan kepada satu agent, ruang tindakan AI menjadi terlalu luas.
Daftar izin dapat membatasi fungsi yang tersedia bagi setiap agent. Agent analisis tidak memerlukan fungsi penghapusan atau perubahan sistem. Integrasi yang tidak relevan dapat dinonaktifkan. Dengan mekanisme tersebut, AI tetap memiliki kemampuan yang diperlukan tanpa memperoleh akses berlebihan.
Gunakan Policy Engine untuk Memeriksa Tindakan Agent
Permission yang aman sebaiknya tidak hanya diperiksa ketika agent pertama kali dibuat. Permintaan agent dapat diperiksa oleh lapisan kebijakan sebelum dieksekusi. Evaluasi tersebut dapat memastikan agent masih bekerja sesuai tujuan.
Mesin kebijakan dapat memeriksa siapa agent yang bertindak, fungsi yang digunakan, serta data yang dituju. Jika aktivitas berada dalam batas yang diperbolehkan, proses dapat berlanjut. Sebaliknya, operasi dengan privilege yang tidak valid dapat dihentikan. Kontrol saat eksekusi tersebut membuat agent tetap terkendali meskipun menjalankan workflow kompleks.
Tambahkan Human Approval untuk Aksi Sensitif
Sebagian operasi perlu tetap berada di bawah pengawasan manusia. Aksi dengan risiko rendah dapat diproses secara langsung, sedangkan aktivitas sensitif sebaiknya membutuhkan persetujuan manusia.
Sebagai contoh, AI dapat menganalisis data secara otomatis namun tidak boleh melakukan perubahan besar tanpa persetujuan. Human approval tersebut membantu mencegah agent melewati batas tugasnya. Dengan demikian, TEKNOLOGI AI dapat digunakan secara efisien dengan pengawasan yang lebih kuat.
Hindari Memberikan Privilege Tinggi Secara Permanen
Akses kritis dapat diberikan secara sementara sesuai kebutuhan. Jika sebuah agent membutuhkan permission tambahan untuk satu proses, permission dapat aktif dalam waktu terbatas. Setelah operasi berhasil dilakukan, hak tambahan dapat segera dinonaktifkan.
Permission sementara mengurangi peluang hak berlebihan digunakan pada tugas berikutnya. Sistem dapat mengatur expiration berdasarkan durasi atau penyelesaian tugas. Melalui mekanisme tersebut, privilege dapat mengikuti konteks tugas secara dinamis.
Monitoring Membantu Mendeteksi Agent yang Keluar dari Tugas
Kontrol AI perlu dilengkapi logging agar tindakan dapat ditelusuri. Data mengenai agent, fungsi yang dipanggil, target akses, waktu, serta respons sistem dapat mempermudah pemeriksaan ketika terjadi aktivitas yang tidak diharapkan.
Pemantauan runtime memungkinkan sistem mengenali aktivitas agent yang tidak biasa. Jika agent berulang kali mencoba mengakses tool yang tidak diizinkan, sistem dapat menandainya untuk pemeriksaan. Pada penggunaan TEKNOLOGI AI modern, audit trail membantu memastikan batas tugas benar benar dipatuhi.
Penutup
Keamanan permission AI agent memerlukan pembatasan hak akses yang konsisten dari konfigurasi awal sampai proses eksekusi. Dengan menerapkan least privilege, allowlist tool, policy engine, permission sementara, human approval, serta audit trail, AI dapat menjalankan tugas dengan fleksibel tetapi tetap berada dalam batas yang jelas. Dalam perkembangan TEKNOLOGI agentic, pengelolaan permission akan menjadi bagian penting dari keamanan sistem. Bagikan pandangan Anda mengenai cara terbaik membatasi AI agent agar wawasan mengenai kontrol agent semakin luas.