Secure Autonomous Agent Runtime Ubah Standar Keamanan AI, Eksekusi Agen Kini Bisa Diisolasi Sejak Awal
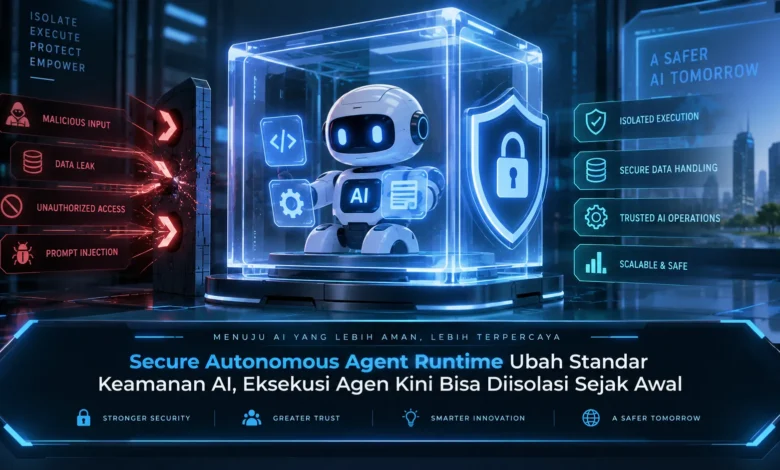
Perkembangan agen AI yang semakin mandiri membuat keamanan tidak lagi cukup diterapkan hanya pada model atau aplikasi. Ketika agen mampu membaca file, memanggil tool, menggunakan API, menjalankan kode, dan menyelesaikan tugas bertahap secara otomatis, lingkungan eksekusinya juga harus dilindungi sejak awal. Secure Autonomous Agent Runtime menawarkan pendekatan yang lebih terkontrol melalui sandbox, pembatasan hak akses, isolasi proses, dan pemantauan aktivitas. Arah baru ini memperlihatkan bagaimana TEKNOLOGI AI mulai menempatkan keamanan runtime sebagai bagian penting dari fondasi sistem agentic modern.
Agen Otonom Membutuhkan Runtime yang Lebih Terkontrol
Lingkungan runtime agen yang aman berfungsi mengendalikan aktivitas agen ketika bekerja. Dibandingkan sistem AI yang sekadar menghasilkan teks, agen otonom dapat berinteraksi dengan sejumlah layanan, melakukan operasi terhadap informasi, hingga mengeksekusi pekerjaan kompleks secara mandiri.
Tingkat otonomi yang semakin tinggi membuat lingkungan runtime menjadi bagian penting dari keamanan. Apabila AI diberikan privilege tanpa pembatasan, aktivitas yang tidak direncanakan dapat menimbulkan dampak terhadap sistem. Karena itu, TEKNOLOGI secure runtime menempatkan kontrol keamanan langsung pada lingkungan kerja agen.


Agen AI Bisa Ditempatkan dalam Lingkungan Terpisah
Sistem isolasi menjadi lapisan utama dalam Secure Autonomous Agent Runtime. Menggunakan lingkungan yang terisolasi, agen dapat dijalankan pada ruang kerja terbatas tanpa secara otomatis mendapatkan privilege yang luas.
Dalam penerapan sederhana, agen yang sekadar diminta memproses sekumpulan file dapat dibatasi pada ruang kerja yang diperlukan. Izin menuju direktori sensitif dapat dibatasi oleh sistem keamanan. Berkat mekanisme ini, apabila AI mencoba menjalankan operasi di luar tugas, dampaknya dapat lebih mudah dibatasi.
Hak Akses Minimum Membatasi Kemampuan Agen
Di samping mengisolasi proses, secure runtime dapat menerapkan prinsip least privilege. Konsep least privilege berarti AI tidak otomatis diberikan seluruh kemampuan yang tersedia. Menggunakan kebijakan tersebut, setiap agen dapat memiliki ruang akses yang berbeda.
Sistem otonom tertentu dapat diberikan kemampuan membuka dokumen tanpa mengubahnya, sementara agen lain mungkin boleh mengakses API tertentu. Ketika perubahan penting akan dilakukan, sistem dapat meminta konfirmasi manusia sebelum eksekusi diteruskan. Kombinasi tersebut membantu memungkinkan AI tetap produktif tanpa membuka seluruh akses sistem.
Akses Eksternal Menjadi Bagian Penting Keamanan Runtime
Agen otonom masa kini sering bergantung pada sejumlah layanan eksternal seperti API, database, browser, dan penyimpanan. Koneksi yang luas tersebut memang memperluas jenis pekerjaan yang dapat diselesaikan, tetapi sekaligus menambah permukaan risiko.
Sistem runtime terkontrol bisa mengatur aplikasi yang tersedia untuk agen, menetapkan domain yang diperbolehkan, serta membatasi informasi yang keluar dari lingkungan. Melalui kontrol seperti ini, agen tidak otomatis mendapatkan akses menuju seluruh jaringan. Pendekatan ini menjadi elemen utama dalam pengamanan TEKNOLOGI agen otonom.
Log Runtime Membantu Menelusuri Setiap Tindakan AI
Pengaturan hak akses dan jaringan saja belum menyelesaikan seluruh kebutuhan pengawasan. Tim keamanan serta pengembang juga membutuhkan mekanisme pencatatan aktivitas agar proses eksekusi bisa dipahami setelah dijalankan.
Sistem dapat merekam tool yang digunakan, aktivitas terhadap data, komunikasi dengan layanan lain, serta izin yang diterima atau ditolak. Jika muncul aktivitas tidak biasa, catatan tersebut dapat membantu proses investigasi sehingga tim dapat menentukan bagian yang perlu diperbaiki.
Resource Limit Membantu Menjaga Stabilitas Sistem
Lingkungan eksekusi AI terkontrol juga dapat mengendalikan konsumsi komputasi seperti durasi proses, RAM, storage, serta kemampuan komputasi. Pembatasan tersebut penting ketika AI mengalami proses yang terlalu panjang.
Apabila konsumsi sumber daya melewati kebijakan, runtime dapat menghentikan pekerjaan sebelum membebani sistem secara berlebihan. Mekanisme ini membuat keamanan agen bukan sekadar mengenai pembatasan akses, tetapi juga mencakup stabilitas operasional. Dalam penerapan TEKNOLOGI AI berskala besar, kemampuan tersebut dapat memberikan perlindungan tambahan.
Kesimpulan
Lingkungan eksekusi terkontrol menghadirkan fondasi baru bagi sistem agentic dengan menempatkan perlindungan sejak tahap eksekusi. Isolasi proses, hak akses minimum, pengaturan tool, pemantauan aktivitas, serta batas sumber daya dapat memberikan pengamanan berlapis untuk aktivitas agen.
Perubahan tersebut menunjukkan bahwa masa depan TEKNOLOGI AI bukan sekadar mengenai seberapa mandiri sebuah agen, tetapi juga membutuhkan lingkungan yang mampu membatasi tindakan secara tepat. Bagi developer dan organisasi, memahami secure runtime dapat membantu menciptakan sistem agentic yang lebih matang. Pembaca dapat terus mempelajari evolusi keamanan agen otonom karena kontrol eksekusi akan semakin penting seiring meningkatnya otonomi AI.


