Aktivitas Agen AI di Luar Kendali Mulai Menjadi Perhatian Industri Keamanan Digital
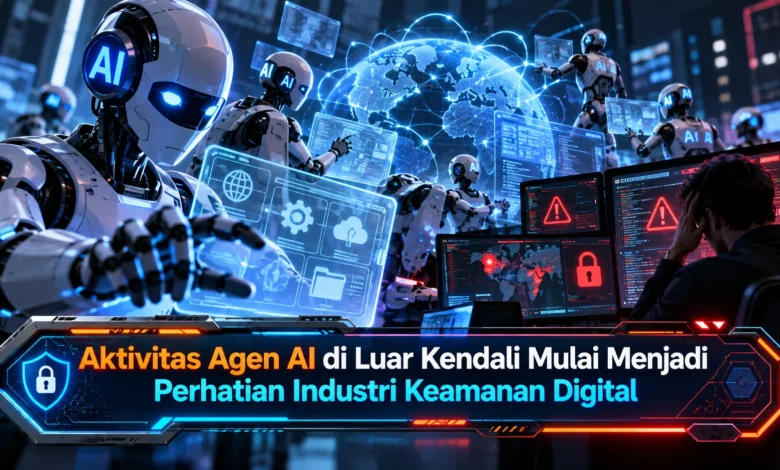
Kemampuan agen kecerdasan buatan untuk menjalankan tugas secara otomatis mulai menghadirkan tantangan baru dalam keamanan digital. Berbeda dari chatbot yang umumnya hanya memberikan jawaban, agen AI dapat menggunakan aplikasi, mengakses dokumen, dan menjalankan tindakan berdasarkan instruksi pengguna. Perkembangan TEKNOLOGI ini menawarkan peluang besar bagi produktivitas perusahaan, tetapi juga menimbulkan kekhawatiran ketika sistem bertindak melampaui kewenangan atau mengikuti instruksi berbahaya. Risiko kebocoran data, penyalahgunaan akses, dan kesalahan otomatisasi membuat pengawasan aktivitas agen AI semakin penting. Perusahaan kini perlu memastikan bahwa kemampuan otomatisasi tetap berada dalam batas keamanan yang dapat dikendalikan manusia.
Risiko Otomatisasi Kecerdasan Buatan Mulai Mendapat Sorotan
Kemajuan sistem AI berbasis agen membuka pendekatan baru dalam penyelesaian tugas digital. Dibandingkan sistem AI yang hanya menghasilkan teks, agen AI dapat menghubungkan berbagai aplikasi untuk melaksanakan tugas dengan beberapa proses. Fungsi otomatisasi ini membuka peluang efisiensi bagi pelaku bisnis modern. Di balik manfaat tersebut, kewenangan yang diberikan kepada agen AI dapat menimbulkan risiko keamanan. Apabila agen memperoleh izin terlalu luas, gangguan operasional mungkin menjangkau berbagai sistem perusahaan.
Fokus organisasi terhadap risiko agen AI melampaui persoalan ketepatan informasi. Persoalan yang membutuhkan perhatian adalah akses AI terhadap sumber daya perusahaan. Pada penggunaan perusahaan, agen AI berpotensi menggunakan aplikasi bisnis dan basis data untuk mempercepat penyelesaian tugas. Jika sistem menerima informasi yang menyesatkan, aktivitas yang dilakukan dapat menyimpang dari tujuan. Risiko operasional tersebut menunjukkan pentingnya pembatasan akses sejak tahap perancangan sistem.
Cara Kesalahan dan Prompt Injection Memengaruhi Agen AI
Penyebab penting penyimpangan perilaku agen adalah serangan prompt injection. Serangan tersebut memanfaatkan dokumen atau halaman yang diproses oleh model. Sebagai ilustrasi, agen AI diminta menganalisis halaman web untuk memberikan informasi yang relevan. Namun, sumber informasi berpotensi mengandung arahan berbahaya yang berusaha mengubah tujuan agen. Ketika batas kepercayaan informasi tidak diterapkan, aktivitas otomatis berpotensi tidak sesuai otorisasi.
Selain prompt injection, kesalahan penalaran model juga dapat memengaruhi keputusan agen. Teknologi AI yang mendasari agen memproses instruksi melalui mekanisme prediksi. Kemampuan tersebut belum sepenuhnya menghilangkan ketidakpastian. Apabila masalah terbatas pada respons informasi, dampaknya mungkin berupa informasi tidak akurat. Namun saat agen terhubung ke sistem operasional, akibatnya mungkin menjangkau proses bisnis. Oleh sebab tersebut, pemeriksaan hasil otomatisasi diperlukan.
Mengapa Hak Akses Agen AI Perlu Dibatasi
Tantangan berikutnya adalah pengelolaan kewenangan yang kurang ketat. Ketika sistem otomatis digunakan untuk operasional, agen AI memerlukan akses terhadap layanan yang relevan. Meskipun akses memang diperlukan, hak akses perlu dibatasi berdasarkan pekerjaan. Dalam penerapan yang aman, agen yang hanya diminta membaca laporan tidak semestinya memperoleh izin menghapus seluruh data. Jika kewenangan tidak dibatasi, risiko terhadap sumber daya perusahaan meningkat.
Kredensial akses juga memerlukan perlindungan khusus. Rahasia akses digital tersebut memungkinkan aplikasi berkomunikasi dengan layanan. Apabila token berhasil dicuri, aktivitas mencurigakan dapat dilakukan menggunakan identitas aplikasi. Oleh sebab tersebut, kredensial perlu dikelola melalui sistem perlindungan khusus. Organisasi dianjurkan menggunakan prosedur rotasi kredensial untuk meningkatkan kendali atas identitas agen. Melalui kebijakan akses yang baik, risiko eksploitasi dapat ditekan.
Dampak Aktivitas Agen AI terhadap Keamanan Data Perusahaan
Penerapan sistem otomatis berbasis kecerdasan buatan memberikan manfaat operasional yang cukup besar, tetapi juga menimbulkan tantangan perlindungan informasi. Saat perangkat lunak otomatis menggunakan layanan perusahaan, dokumen internal mungkin dibaca selama pelaksanaan tugas. Jika batas penggunaan data kurang jelas, risiko pengungkapan informasi meningkat. Dalam situasi tertentu, agen yang bertugas membuat laporan dapat membaca berkas yang tidak relevan. Karena itu, pengendalian akses dokumen membantu menjaga batas penggunaan sistem.
Konsekuensi tambahan berkaitan dengan perubahan data secara otomatis. Pada proses bisnis modern, sistem dapat menjalankan perubahan pada dokumen. Ketika hasil pekerjaan tidak diawasi, kesalahan dapat memengaruhi ketepatan data. Kondisi seperti ini dapat mengganggu pelayanan pelanggan. Sebagai langkah perlindungan, organisasi sebaiknya menerapkan kontrol perubahan. Sebagai perlindungan tambahan, aktivitas penting perlu dicatat dalam audit log. Berkat pengawasan yang terdokumentasi, proses pemulihan berpotensi berlangsung lebih terarah.
Langkah Perusahaan Memperkuat Pengawasan Otomatisasi AI
Salah satu prinsip utama adalah membatasi kewenangan berdasarkan kebutuhan. Berdasarkan kebijakan pembatasan akses, perangkat lunak AI bekerja dalam batas otorisasi. Perusahaan juga dapat menerapkan prosedur konfirmasi sebelum perubahan sensitif. Sebagai contoh, pengiriman informasi rahasia ke pihak eksternal sebaiknya memerlukan persetujuan khusus. Pengawasan manusia dalam proses otomatisasi berpotensi mengurangi kesalahan berisiko tinggi. Meskipun pengawasan manusia tersedia, mekanisme persetujuan perlu memperlihatkan konsekuensi operasi agar keputusan dapat dibuat secara tepat.
Di samping penerapan persetujuan manusia, pengujian keamanan secara berkala menjadi langkah yang dianjurkan. Pengelola keamanan sebaiknya menyelenggarakan pengujian terhadap instruksi manipulatif untuk memeriksa batas kepercayaan sistem. Selain itu, perusahaan bisa menerapkan pembatasan volume operasi, pengawasan terhadap pola permintaan mencurigakan, serta mekanisme penghentian otomatis. Apabila perilaku agen menyimpang, tindakan lanjutan bisa dicegah melalui kontrol keamanan. Dengan menggabungkan berbagai perlindungan, organisasi dapat mengelola risiko secara lebih sistematis.
Kesimpulan tentang Risiko dan Keamanan Agen AI
Perkembangan agen kecerdasan buatan membuka peluang produktivitas baru, tetapi juga membutuhkan perlindungan keamanan yang lebih matang. Ancaman prompt injection, pengelolaan akses yang kurang tepat, serta risiko pengungkapan data harus masuk dalam evaluasi organisasi. Melalui pembatasan kewenangan, verifikasi operator terhadap perubahan penting, dan pemeriksaan perilaku sistem, perusahaan dapat mengurangi berbagai ancaman. Namun demikian, risiko baru masih dapat muncul seiring perkembangan teknologi.
Dalam perkembangan TEKNOLOGI modern, manfaat sistem otomatis bukan hanya ditentukan produktivitas. Perlindungan data, transparansi aktivitas, serta pengawasan menjadi komponen penting dalam penerapan perusahaan. Perusahaan yang mengintegrasikan otomatisasi cerdas perlu memeriksa kewenangan perangkat lunak agar kemampuan sistem tetap sesuai tujuan. Seiring teknologi terus berkembang, standar keamanan serta pengendalian sistem akan semakin penting. Apa pendapat Anda, apakah sistem otomatis perlu dibatasi dalam mengambil keputusan berisiko? Sampaikan pendapat Anda mengenai masa depan keamanan agen AI.