Microsoft Tambal 1.413 Celah Keamanan dalam Pembaruan Oktober 2026
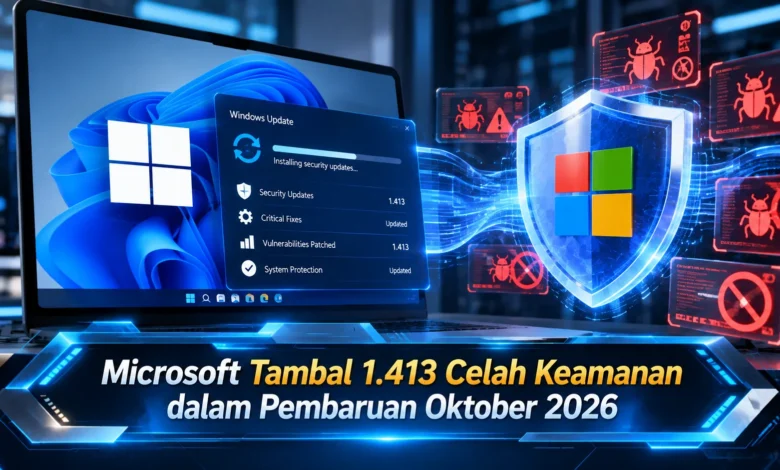
Microsoft kembali merilis pembaruan keamanan besar melalui Patch Tuesday Oktober 2026 dengan memperbaiki 1.413 celah keamanan pada berbagai produk dan layanan. Pembaruan yang diterbitkan pada 13 Oktober 2026 ini mencakup Windows, Microsoft Office, SharePoint Server, serta sejumlah komponen perangkat lunak lainnya. Salah satu perhatian utama adalah kerentanan zero-day pada Windows Shell yang telah dimanfaatkan dalam serangan nyata sebelum perbaikannya tersedia. Besarnya jumlah kerentanan yang ditangani memperlihatkan semakin kompleksnya tantangan keamanan teknologi modern. Oleh karena itu, pengguna Windows dan administrator sistem disarankan segera memasang pembaruan yang sesuai untuk mengurangi risiko serangan siber.
Pembaruan Keamanan Microsoft Oktober 2026 Menangani Ribuan Kerentanan
Perkembangan TEKNOLOGI digital terus menghadirkan banyak manfaat bagi masyarakat dalam mengelola pekerjaan secara semakin praktis. Seiring meningkatnya penggunaan teknologi, ancaman keamanan siber terus mengalami perubahan. Untuk menghadapi kondisi ini, Microsoft merilis pembaruan keamanan melalui program Patch Tuesday Oktober 2026 yang mencakup perbaikan 1.413 kerentanan. Total kerentanan yang diumumkan memperlihatkan skala pembaruan yang luar biasa dalam program pemeliharaan perangkat lunak Microsoft. Rilis perbaikan tersebut diharapkan mampu mengatasi sejumlah kerentanan perangkat lunak sebelum dimanfaatkan dalam serangan lanjutan.
Berdasarkan rincian pembaruan, Microsoft memperbaiki sejumlah jenis kelemahan sistem. Beberapa kategori utama meliputi peningkatan hak akses, kemampuan menjalankan kode dari jarak jauh, serta kebocoran data. Kerentanan eskalasi privilese dapat dimanfaatkan untuk meningkatkan kewenangan pada sistem apabila syarat eksploitasi terpenuhi. Di sisi lain, celah RCE berisiko memberikan kemampuan menjalankan program berbahaya pada komputer dengan konfigurasi terdampak. Perbedaan tingkat bahaya tersebut memperlihatkan kebutuhan penerapan pengelolaan keamanan berkelanjutan.
Ancaman Keamanan Zero-Day pada Patch Tuesday Oktober 2026
Salah satu temuan paling penting adalah CVE-2026-96951, yaitu kelemahan sistem perlindungan Windows Shell yang dilaporkan digunakan oleh penyerang. Masalah keamanan ini memungkinkan penghindaran mekanisme pengamanan tertentu. Jika serangan berhasil dilakukan, pelaku mungkin mampu menembus pembatasan perlindungan sistem. Perlindungan yang menjadi perhatian adalah Mark of the Web, yaitu penanda keamanan untuk file dari internet. Jika mekanisme tersebut berhasil dihindari, pengguna berpotensi menghadapi ancaman tambahan.
Selain CVE-2026-96951, pembaruan Oktober 2026 menangani CVE-2026-108398 pada .NET Framework dan CVE-2026-92707 yang berkaitan dengan MessagePack-CSharp. Kerentanan pada .NET Framework tersebut memungkinkan pengabaian mekanisme pengendalian aplikasi dalam kondisi yang memenuhi persyaratan eksploitasi. Di sisi lain, CVE-2026-92707 berpotensi menyebabkan penolakan layanan melalui alokasi memori berlebihan. Beberapa celah yang menjadi perhatian tersebut menunjukkan pentingnya pembaruan segera karena sebagian telah diketahui publik. Kendati perlu ditangani, tingkat bahaya setiap perangkat dapat berbeda.
Mengapa Eksploitasi Zero-Day Memerlukan Penanganan Cepat
Sebutan kerentanan zero-day banyak ditemukan dalam informasi pembaruan perangkat lunak. Dalam konteks keamanan komputer, zero-day merujuk pada kelemahan yang diketahui atau dimanfaatkan sebelum perbaikan resmi tersedia. Kondisi tersebut menimbulkan tantangan tambahan karena perangkat rentan belum mendapatkan solusi pembaruan. Tidak seperti kerentanan tanpa indikasi eksploitasi, zero-day yang sudah dimanfaatkan secara aktif perlu mendapat perhatian khusus. Sebagai langkah pengamanan, pembaruan yang menutup celah yang telah diserang harus masuk daftar utama perbaikan keamanan.
Melalui rilis keamanan terbaru, Microsoft menangani satu zero-day yang diketahui dieksploitasi. Di samping temuan tersebut, terdapat dua celah keamanan dengan informasi yang sudah tersedia bagi masyarakat. Perbedaan status ini membantu menentukan prioritas karena kerentanan yang diumumkan tidak selalu sedang dieksploitasi. Meskipun tidak semua celah mengalami eksploitasi, pembaruan keamanan tetap sebaiknya diterapkan untuk menutup kemungkinan penyalahgunaan berikutnya. Strategi keamanan berkelanjutan membantu menjaga keandalan sistem.
Pembaruan Keamanan untuk Windows, Office, SharePoint, dan Server
Pembaruan Oktober 2026 melibatkan berbagai layanan yang dipakai dalam lingkungan pribadi dan profesional. Sistem operasi Windows menerima porsi perbaikan paling banyak, dengan lebih dari seribu kelemahan pada keluarga Windows. Microsoft Office turut menjadi bagian pembaruan untuk 134 masalah keamanan berdasarkan pengelompokan produk dalam rilis. Di samping kedua kelompok utama, developer tools, SharePoint Server, SQL Server, Exchange Server, Azure, dan Defender termasuk dalam ruang lingkup pembaruan. Luasnya cakupan produk tersebut menegaskan pentingnya pemeliharaan sistem secara menyeluruh.
Dalam penggunaan sehari-hari, perbaikan sistem operasi merupakan kebutuhan penting. Laptop yang dipakai untuk belajar sering mengakses data penting, termasuk informasi produktivitas, data keuangan, dan informasi autentikasi. Apabila kerentanan sistem tidak diperbaiki, risiko penyalahgunaan dapat meningkat. Di lingkungan perusahaan, pemeliharaan layanan jaringan dan perangkat lunak harus dilakukan melalui proses pengelolaan perubahan. Pendekatan terstruktur tersebut bertujuan menyeimbangkan perlindungan dan ketersediaan layanan ketika sistem menjalani pemeliharaan.
Langkah Memastikan Komputer Mendapat Patch Microsoft Terbaru
Agar perangkat memperoleh perlindungan terbaru, pengguna bisa masuk ke halaman Setelan pada perangkat yang menjalankan Windows 11. Selanjutnya, akses menu Pembaruan Windows dan jalankan pemeriksaan ketersediaan pembaruan. Jika sistem menemukan pembaruan, jalankan instalasi sesuai petunjuk hingga proses selesai. Ketika file sistem perlu diganti, Windows dapat memerlukan pemuatan ulang perangkat. Pastikan dokumen penting sudah tersimpan sebelum melakukan restart. Persiapan tersebut membantu menghindari kehilangan pekerjaan.
Pada Patch Tuesday Oktober 2026, Windows 11 versi 24H2, 25H2, dan 26H2 tercakup dalam distribusi KB5127648. Di sisi lain, Windows 11 versi 26H1 menggunakan paket instalasi KB5127646. Administrator dianjurkan memverifikasi edisi dan versi sistem operasi karena tidak semua update berlaku untuk setiap versi. Tidak hanya memeriksa nomor pembaruan, Microsoft mengakhiri pembaruan bulanan Windows 11 24H2 edisi Home dan Pro pada Oktober 2026. Dengan kondisi tersebut, pengguna edisi tersebut dianjurkan memastikan perangkat beralih ke versi yang masih menerima keamanan. Memasang patch terakhir saja tidak menggantikan kebutuhan menggunakan sistem yang masih didukung.
Langkah Perlindungan Tambahan Selain Memasang Patch Tuesday
Kendati update Microsoft membantu menutup kerentanan, pengguna masih perlu menerapkan kebiasaan perlindungan lainnya. Upaya yang sangat dianjurkan adalah memastikan sistem perlindungan malware berjalan. Di perangkat Windows yang kompatibel, Microsoft Defender dapat membantu mengenali ancaman perangkat lunak berbahaya. Sebagai tindakan tambahan, pengguna sebaiknya tidak membuka lampiran mencurigakan, terutama file unduhan dari tautan yang tidak terpercaya. Langkah pencegahan sederhana tersebut berperan dalam melindungi perangkat dari aktivitas phishing. Penggunaan autentikasi multifaktor membantu menjaga akses akun penting.
Untuk organisasi dengan banyak perangkat, penerapan patch memerlukan proses terstruktur. Tim keamanan informasi perlu mengidentifikasi aplikasi dan server yang membutuhkan pembaruan. Setelah inventarisasi dilakukan, prioritaskan kerentanan yang telah dieksploitasi sebelum menyelesaikan perbaikan berprioritas lebih rendah. Microsoft juga memperkenalkan pendekatan risk cohorts yang mengelompokkan kerentanan berdasarkan karakteristik risiko. Sistem klasifikasi baru tersebut mendukung pengambilan keputusan keamanan, tetapi tetap perlu dipadukan dengan kondisi sistem nyata. Melalui evaluasi dan pengujian yang tepat, perusahaan dapat mengurangi risiko gangguan tanpa mengganggu kelangsungan layanan secara berlebihan.
Kesimpulan: Pembaruan Microsoft Oktober 2026 Penting untuk Keamanan
Rilis Patch Tuesday terbaru menjadi langkah penting dalam penanganan ancaman digital. Dengan memperbaiki 1.413 kerentanan, Microsoft berupaya mengurangi risiko serangan. Perbaikan terhadap zero-day Windows Shell menjadi salah satu perhatian utama karena ancamannya telah terbukti. Sebagai langkah perlindungan, pengguna sebaiknya memastikan sistem telah menerima patch terbaru. Selain pembaruan sistem, penerapan autentikasi tambahan tetap memiliki peran penting. Berkat kebiasaan keamanan yang baik, pengguna dapat mengurangi peluang serangan. Apa pandangan Anda tentang perkembangan TEKNOLOGI keamanan Windows? Silakan bagikan pendapat Anda mengenai pentingnya menjaga Windows tetap diperbarui.