OpenShell Secure Runtime Jadi Pendekatan Baru untuk Melindungi Sistem dari Aplikasi Berisiko
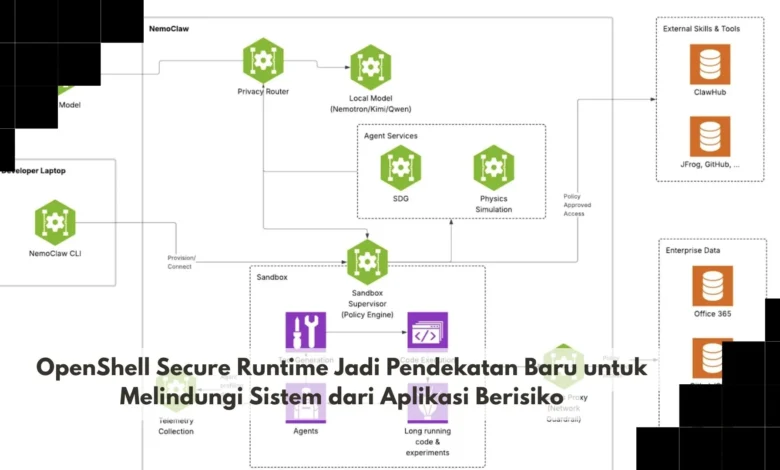
OpenShell Secure Runtime menjadi pendekatan menarik dalam perkembangan keamanan aplikasi modern karena berfokus pada cara menjalankan software di lingkungan yang lebih terkontrol. Ketika organisasi menggunakan semakin banyak aplikasi, tool otomatisasi, dan komponen dari berbagai sumber, risiko terhadap sistem juga ikut meningkat. Dalam perkembangan TEKNO, pendekatan runtime yang aman dapat membantu membatasi akses aplikasi, mengurangi dampak ketika terjadi kesalahan, serta memberikan kontrol lebih baik terhadap proses yang berjalan di dalam sebuah sistem.
OpenShell Secure Runtime Membawa Pendekatan Baru terhadap Keamanan Aplikasi
Perlindungan terhadap software perlu diperhatikan sepanjang proses eksekusi karena aplikasi dapat mengakses berbagai resource ketika sedang aktif. OpenShell Secure Runtime membawa konsep lingkungan eksekusi yang lebih terkendali sehingga aplikasi tidak langsung mendapatkan akses luas terhadap seluruh bagian sistem. Cara tersebut menjadi penting ketika aplikasi berasal dari banyak sumber atau menggunakan dependency yang jumlahnya semakin besar.
Membatasi proses sejak awal dapat membuat potensi dampak dari aplikasi bermasalah menjadi lebih terkendali. Hak akses dapat disesuaikan berdasarkan fungsi sehingga aplikasi tidak memperoleh izin lebih besar daripada yang diperlukan. Dalam ekosistem TEKNO yang semakin kompleks, model runtime terkontrol dapat membantu menambahkan lapisan perlindungan tanpa sepenuhnya bergantung pada satu mekanisme keamanan.
Secure Runtime Membatasi Akses Aplikasi terhadap Sistem Utama
Isolasi proses menjadi langkah penting karena software sebaiknya hanya berinteraksi dengan resource yang memang dibutuhkan. Hak akses terhadap penyimpanan dapat diberikan secara selektif sehingga aplikasi hanya menggunakan data yang relevan dengan tugasnya. Pembatasan juga dapat diterapkan pada koneksi jaringan dan berbagai resource lain yang tersedia di perangkat.
Secure runtime tetap tidak menggantikan seluruh mekanisme keamanan namun dapat mempersempit ruang gerak aplikasi bermasalah. Ketika software mengalami masalah, batas runtime dapat membantu menjaga bagian lain dari sistem agar tidak mudah terpengaruh. Dalam lingkungan TEKNO yang menggunakan banyak tool dan layanan, konsep tersebut dapat membantu administrator mengelola risiko secara lebih konsisten.
Kontrol Akses Menjadi Kunci dalam Menjalankan Aplikasi Berisiko
Prinsip memberikan izin secukupnya dapat membantu mengurangi risiko dari aplikasi yang tidak membutuhkan akses luas. Koneksi aplikasi dapat diatur agar hanya berkomunikasi dengan layanan yang memang diperlukan. Credential, file rahasia, dan konfigurasi sistem sebaiknya hanya tersedia bagi proses yang benar benar membutuhkannya.
Kontrol permission dapat memperkecil peluang software berinteraksi dengan bagian sistem yang tidak relevan. Pengelola sistem dapat lebih mudah mengetahui resource apa saja yang tersedia untuk masing masing aplikasi. Bagi tim TEKNO, mengetahui hak akses setiap aplikasi dapat membantu proses audit sekaligus mempermudah peninjauan konfigurasi keamanan.
Secure Runtime Mendukung Penggunaan Tool dengan Risiko yang Lebih Terkelola
Workflow otomatis semakin banyak digunakan sehingga aplikasi dapat menjalankan rangkaian proses secara mandiri. Workflow otomatis memerlukan kontrol yang baik karena kesalahan konfigurasi dapat terjadi tanpa interaksi pengguna secara langsung. Secure runtime dapat menjadi salah satu cara untuk memastikan proses otomatis tetap berada dalam batas yang telah ditetapkan.
Pengembang dapat memanfaatkan lingkungan terisolasi untuk menjalankan aplikasi yang belum sepenuhnya dipercaya sebelum digunakan secara luas. Masalah dapat lebih mudah dikendalikan ketika software dijalankan dalam ruang dengan izin yang sudah ditentukan. Dalam ekosistem TEKNO, runtime terisolasi dapat membantu developer tetap produktif tanpa mengabaikan pengendalian risiko.
Aktivitas Aplikasi Perlu Dipantau selama Proses Eksekusi
Lingkungan secure runtime sebaiknya tidak hanya membatasi akses tetapi juga membantu tim memahami perilaku workload. Monitoring terhadap interaksi aplikasi dapat membantu tim menemukan aktivitas yang berbeda dari pola normal. Data aktivitas runtime dapat membantu administrator memahami rangkaian kejadian ketika sebuah aplikasi mengalami error.
Kebijakan runtime sebaiknya diperbarui sesuai perubahan kebutuhan aplikasi agar pembatasan tetap relevan. Tim perlu mencari keseimbangan agar aplikasi memperoleh akses cukup tanpa membuka resource yang tidak diperlukan. Dalam pengelolaan TEKNO modern, monitoring dan evaluasi kebijakan menjadi bagian penting untuk mempertahankan perlindungan jangka panjang.
Kesimpulan OpenShell Secure Runtime Membantu Membatasi Risiko Aplikasi
OpenShell Secure Runtime menghadirkan pendekatan yang menekankan isolasi, pembatasan akses, dan pengelolaan lingkungan ketika sebuah aplikasi dijalankan. Penggunaan permission yang lebih selektif dapat membantu mengurangi ruang yang tersedia bagi aplikasi apabila terjadi kesalahan. Namun, secure runtime tetap sebaiknya digunakan sebagai bagian dari strategi keamanan berlapis bersama pembaruan software, autentikasi, enkripsi, monitoring, serta konfigurasi yang tepat.
Bagi dunia TEKNO, pertumbuhan software dan otomatisasi meningkatkan kebutuhan terhadap lingkungan eksekusi yang mudah dikendalikan. Lingkungan runtime terkontrol memberikan pendekatan tambahan bagi organisasi yang ingin mengurangi risiko ketika menjalankan software. Dengan konfigurasi yang tepat dan pengawasan berkelanjutan, isolasi runtime dapat membantu memperkuat ketahanan lingkungan software. Anda dapat berbagi pengalaman mengenai isolasi aplikasi sekaligus mengikuti informasi TEKNO terbaru.